 TrueCrypt
 ESET Smart SecurityESET网络安全套装
 财付通安全控件
 密齿私人文件柜
 文件夹加密专家
 电脑管家杀毒软件2019
 QQ电脑管家mac版
 360杀毒软件2019
 ClamXav for Mac官方版
 瑞星杀毒软件v17





编辑点评:离线免疫部署,主动防御勒索病毒,轻量不冲突
勒索病毒免疫工具 离线版是一款专门针对勒索病毒威胁而设计的系统安全防护软件。与传统的杀毒软件不同,它采用主动防御策略,通过提前部署免疫规则,在病毒尝试加密文件之前就阻断其运行路径,从根本上降低用户数据被锁定的风险。该版本最大的特点是支持完全离线运行,无需联网即可完成免疫策略的部署与更新,特别适合内网环境、工业控制电脑以及不便连接互联网的办公终端使用。软件体积轻巧,安装过程简洁,不会与主流杀毒软件产生冲突,可作为系统安全体系中的一道补充防线。无论是个人用户还是企业网管,都能通过它快速为电脑加上一层针对勒索病毒的"免疫护盾"。
核心特色
离线免疫策略部署:
软件内置了经过安全团队反复验证的勒索病毒行为特征库,能够在完全断网的环境下识别并拦截常见的加密勒索行为。用户只需一键启动免疫,工具便会自动在系统关键目录和注册表位置写入防护规则,阻止可疑程序对文档、图片、数据库等文件进行批量加密操作。整个部署过程无需下载任何在线组件,真正做到了即装即用。
轻量无冲突运行:
不同于重型安全套件,该工具采用轻量化设计,安装包体积小巧,运行时占用系统资源极低。它不会常驻大量后台进程,也不会与Windows Defender、火绒、360等常见安全软件发生驱动级冲突。用户可以在保留原有杀毒软件的基础上额外运行本工具,形成"查杀+免疫"的双层防护格局,既不影响日常使用流畅度,又能提升整体安全系数。
多系统兼容适配:
软件针对Windows 7、Windows 10、Windows 11以及Windows Server系列操作系统进行了兼容性优化,支持32位与64位架构。无论是老旧办公电脑还是新购设备,均能稳定运行。对于企业内网中常见的精简版、Ghost版系统,工具也做了额外的适配处理,确保免疫规则能够正确写入并生效。
实时防护日志:
工具会记录每一次免疫规则的触发情况,包括拦截时间、拦截对象路径以及处理结果。用户可以在日志面板中查看详细的防护记录,便于判断当前系统是否遭受过勒索病毒的攻击尝试。对于企业网管而言,这份日志还可以作为安全审计的参考依据,帮助定位内网中潜在的感染源。
免安装绿色版可选:
除了标准安装版外,软件还提供免安装的绿色版本,解压后即可直接运行。绿色版不会向系统写入注册表信息,适合在临时设备或U盘维护场景中使用。用户可以将它存放在U盘中,随时随地为不同电脑提供应急免疫服务。
用法与操作说明
| 操作环节 | 具体步骤 | 注意事项 |
| 下载与解压 | 从正规下载站获取压缩包,使用WinRAR或7-Zip解压到指定文件夹 | 避免解压到系统盘根目录,建议放在D盘或桌面新建文件夹 |
| 启动程序 | 双击主程序图标,若系统弹出UAC提示请选择"是" | 首次运行建议右键选择"以管理员身份运行" |
| 部署免疫 | 在主界面点击"一键免疫"按钮,等待进度条走完 | 部署过程中请勿关闭程序或重启电脑 |
| 查看状态 | 免疫完成后界面会显示"已防护"状态,可点击"日志"查看记录 | 若显示失败,请检查是否被其他安全软件拦截 |
| 卸载免疫 | 如需移除防护,点击"卸载免疫"按钮即可恢复系统原始状态 | 卸载前请确保系统当前无勒索病毒活动迹象 |
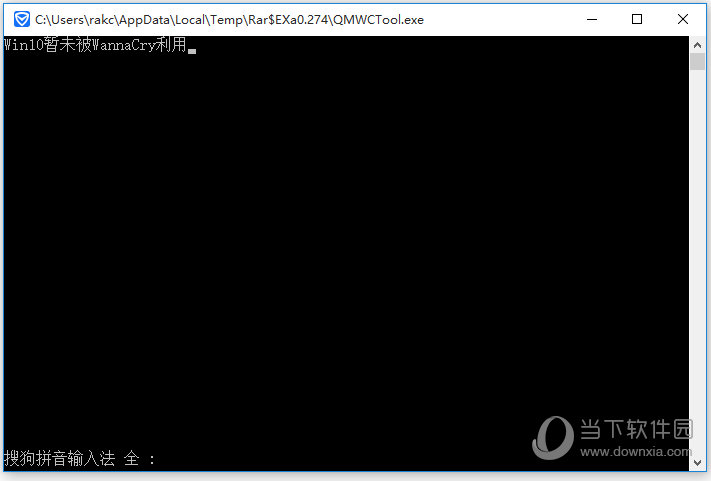
该工具的操作逻辑非常直观,核心功能都集中在主界面的一级按钮上,无需进入多级菜单查找。对于不熟悉安全软件的新手用户,建议按照"下载→解压→右键管理员运行→点击一键免疫"的顺序操作,整个过程通常不超过两分钟。如果在部署免疫时遇到写入失败的情况,可以尝试暂时退出其他安全软件后重试,或者检查当前账户是否具备管理员权限。免疫规则部署成功后,工具会自动在后台保持静默防护状态,用户无需额外干预,正常使用电脑即可。
上手须知
初次接触这款工具的用户,建议先了解它的定位:它是一个免疫预防工具,而非事后解密工具。也就是说,它最适合在系统尚未感染勒索病毒时提前部署,而不是在文件已经被加密后才去使用。
在电脑端安装时,请优先选择自定义安装路径,避免默认装到C盘导致系统盘空间紧张。
安装前建议关闭其他安全软件的实时防护,防止免疫规则写入时被误判为可疑行为而拦截。
如果安装过程中出现闪退,可以尝试右键程序图标,在兼容性选项卡中勾选"以Windows 7兼容模式运行"。
切勿从非正规渠道下载本工具,网上存在被篡改的假冒版本,可能携带木马程序。
对于移动端用户,目前该工具主要面向Windows平台,安卓手机用户如果担心勒索病毒,可以通过站内搜索"手机安全防护"查找适配移动端的方案。
在存储选择上,建议将软件安装在非系统盘,免疫日志文件默认保存在软件目录下的Log文件夹中,长期使用后可以手动清理旧日志以释放空间。
运行优化方面,如果发现免疫部署速度较慢,可以暂时关闭Windows Search服务或第三方桌面整理工具,减少文件监控冲突。
后台管控方面,该工具不会强制开机自启,用户可以在需要时手动运行一次免疫部署,部署后的规则会持续生效,无需保持程序常驻。
使用禁忌:请勿在已经中招的电脑上依赖本工具进行"救治",免疫工具无法解密已被加密的文件,此时应优先断网并寻求专业数据恢复帮助。
如果遇到黑屏或卡顿,可以尝试进入安全模式后重新部署免疫规则,或者使用系统还原点回滚到安装前的状态。
对于需要依赖组件的场景,若提示缺少.NET Framework或VC++运行库,可在站内搜索"运行库合集"获取安装包。
最后提醒一点:免疫工具是安全体系中的一环,不能完全替代杀毒软件和定期备份习惯,重要数据请务必保持离线备份。
精选同类安全工具
勒索病毒专杀工具和免疫工具有什么区别
很多用户在搜索时会混淆这两个概念。简单来说,专杀工具是"事后处置",免疫工具是"事前预防"。专杀工具通常在系统已经感染勒索病毒后使用,它的作用是尝试终止恶意进程、清除病毒文件,部分专杀工具还具备针对特定家族的解密能力。而免疫工具的核心逻辑是提前在系统中布防,让勒索病毒根本没有机会执行加密操作。两者并不冲突,理想的做法是日常用免疫工具保持防护状态,一旦发现异常再使用专杀工具进行排查清理。如果你已经中了勒索病毒,建议先断网,再用专杀工具扫描,不要盲目支付赎金。
勒索病毒防护软件推荐哪个更靠谱
目前市面上靠谱的防护方案可以分为几类:一是综合型安全软件,如火绒、卡巴斯基、360等,它们具备实时监控、行为拦截和病毒库更新能力;二是专精型工具,如本页介绍的勒索病毒免疫工具离线版,专注于免疫策略部署;三是系统自带方案,如Windows Defender,适合不想安装第三方软件的用户。对于普通家庭用户,火绒安全加免疫工具的组合已经足够应对绝大多数勒索威胁。对于企业内网用户,建议在网关层部署防火墙策略,终端再配合离线免疫工具使用。无论选择哪种方案,定期离线备份重要数据始终是最可靠的兜底手段。

 IObit Malware FighterIObit恶意软件斗士7.3.0.5799 恶意防护工具
 费尔智能杀毒2026官方版 智能杀毒
 筑原CAD病毒专杀2026 专杀CAD病毒
 卡巴斯基免费版离线版21.3 最新版
 PCHunter绿色免费版v1.5.7最新版32位/64位
 Defender永久关闭W10杀毒软件1.0绿色免费版
 ESET NOD32软件2021免费版v14.2.23 激活版
 金山毒霸官方版v2023.06.29官方电脑版
 360安全卫士官方版12.0官方版
 Malware Hunter(恶意软件扫描工具)1.85.0.671 中文免激活版
 火绒恶性木马专杀工具1.0.0.30 免费版
 大小: 16.0M
 大小: 774KB


 6908
 系统安全软件合集
 电脑文件夹加密软件
 杀毒软件
热门评论
最新评论