 Dependency Walker
 Java SE Development Kit (JDK)
 Java Runtime Environment(JRE)
 Visual Studio 集成开发环境
 Python
 Visual Studio
 Anaconda
 Microsoft .NET Core
 Microsoft .NET Core
 Git



编辑点评:经典逆向调试工具,分析程序必备
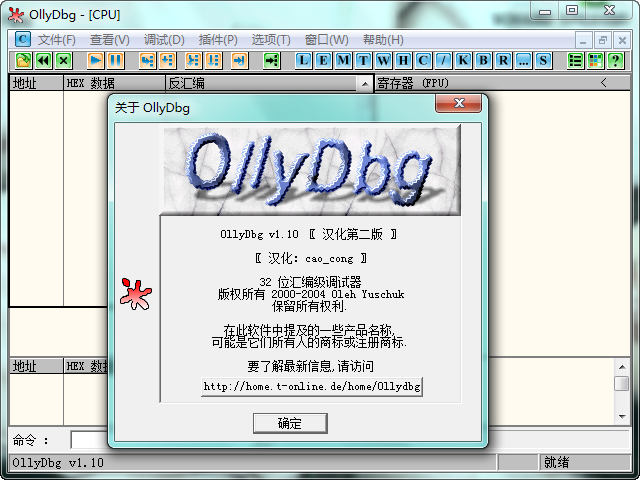
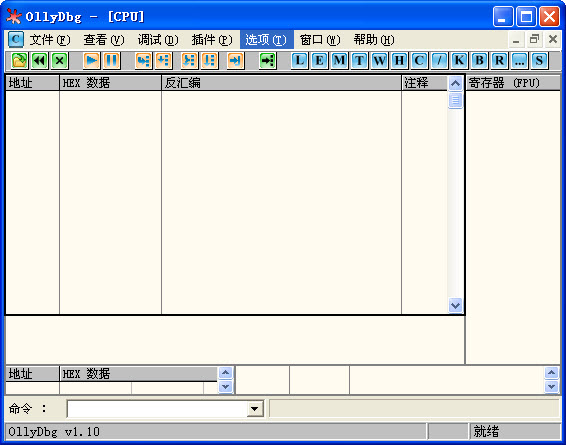
OllyDbg 是一款在逆向工程领域享有盛誉的32位汇编级动态调试工具,常被用于程序分析、漏洞挖掘、软件汉化以及安全研究等场景。它由 Oleh Yuschuk 开发,界面简洁但功能极为强大,能够对可执行文件进行反汇编、断点跟踪、寄存器监控与内存查看等操作。对于许多刚接触逆向分析的新手来说,OllyDbg 往往是入门的第一款调试器,因为它上手门槛相对较低,同时又保留了足够专业的底层控制能力。此次提供的 OllyDbg 2.1.0.2 版本在原有基础上进一步优化了反汇编引擎与插件兼容性,支持更多指令集标识与调试事件处理,让分析过程更加流畅稳定。无论你是想学习程序运行机制,还是需要定位软件中的关键逻辑,OllyDbg 都能提供可靠的调试环境。
核心特色
反汇编与代码分析:
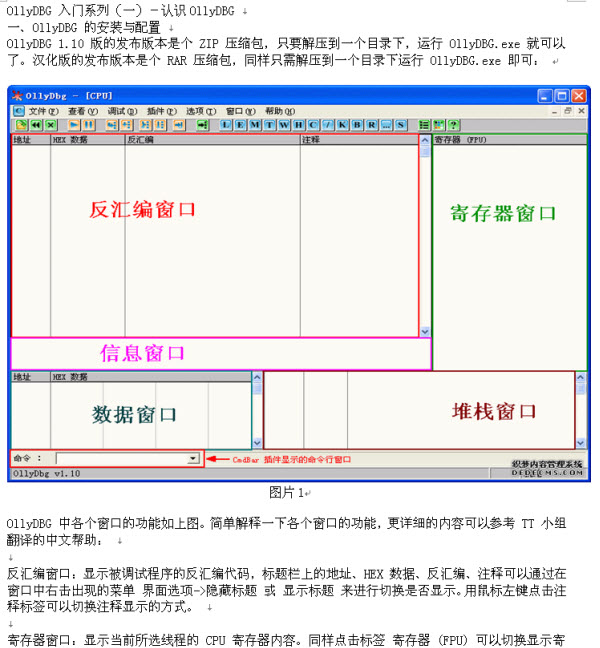
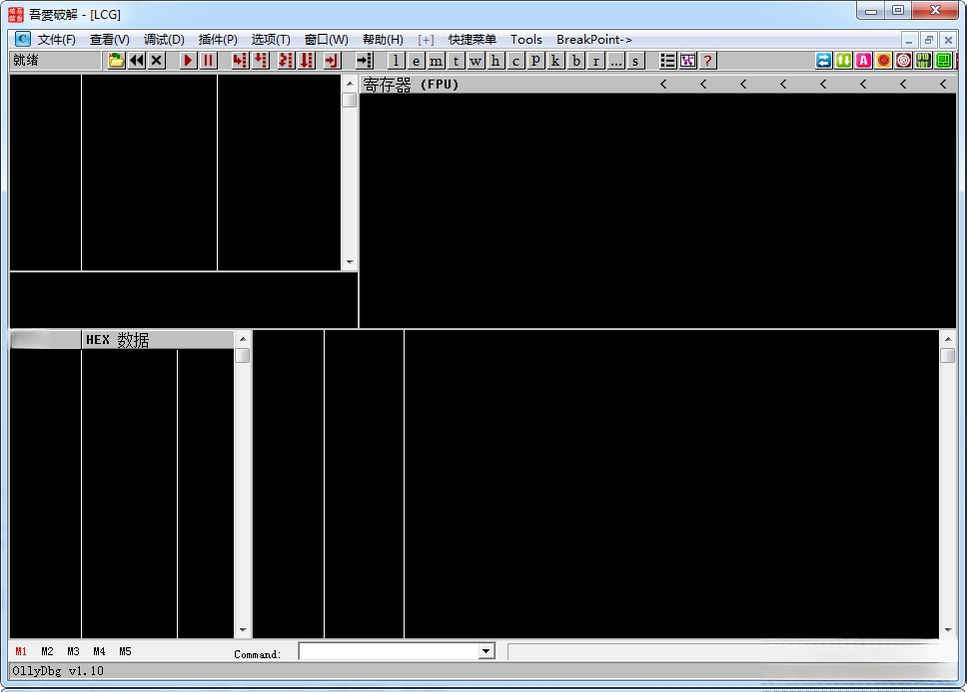
OllyDbg 内置了强大的反汇编引擎,可以自动识别并解析可执行文件中的机器码,将其转换为可读性较高的汇编指令。用户可以在反汇编窗口中自由滚动查看代码逻辑,并通过高亮显示跳转目标、条件分支和循环结构来快速理解程序流程。同时,它还支持对模块、资源、字符串和导入表进行扫描,帮助分析人员迅速定位感兴趣的区域。
动态调试与断点管理:
软件支持多种断点类型,包括普通断点、条件断点、内存断点和硬件断点。调试过程中可以实时查看寄存器值、标志位状态和堆栈内容,并允许手动修改寄存器或内存数据以改变程序执行路径。对于需要反复测试的场景,断点管理面板让用户能够方便地启用、禁用或删除断点,极大提升了调试效率。
插件扩展与脚本支持:
OllyDbg 拥有开放的插件接口,社区贡献了大量实用插件,例如用于脱壳的 OllyDump、用于反反调试的 HideDebugger 以及用于脚本自动化的 OllyScript 等。通过加载插件,用户可以扩展调试器的功能边界,应对更加复杂的保护机制。此外,内置的脚本引擎允许编写自动化调试脚本,减少重复性手工操作。
内存与资源查看:
调试器提供了内存映射视图,能够显示进程的虚拟地址空间布局,包括各模块的基址、大小和保护属性。用户可以直接在内存窗口中搜索特定字节序列或字符串,也可以将数据以多种格式显示,如十六进制、ASCII、Unicode 等。对于分析加密数据或查找关键字符串而言,这一功能非常实用。
操作说明与系统适配
| 项目 | 说明 |
|---|---|
| 支持系统 | Windows XP / Vista / 7 / 8 / 10 / 11(32位与64位系统均可运行,但仅能调试32位程序) |
| 文件类型 | 主要针对 PE 格式的可执行文件(.exe、.dll、.sys 等) |
| 核心操作 | 加载目标程序后按 F9 运行,F8 单步跳过,F7 单步进入,F2 设置断点,F4 运行到光标处 |
| 快捷键 | Ctrl+F9 执行到返回,Alt+F9 执行到用户代码,空格键切换断点状态 |
| 插件目录 | 将插件 DLL 文件放入 OllyDbg 安装目录下的 plugin 文件夹即可自动加载 |
| 脚本支持 | 通过 OllyScript 插件运行 .osc 脚本文件,实现自动化调试流程 |
新手避坑指南
OllyDbg 虽然功能强大,但在实际使用中新手常常会遇到各种问题,下面整理了一些常见坑点和解决办法。高危警示:切勿在未授权的软件上使用 OllyDbg 进行破解或修改,这可能违反法律法规和软件许可协议,请仅将其用于合法的学习、研究和安全测试用途。
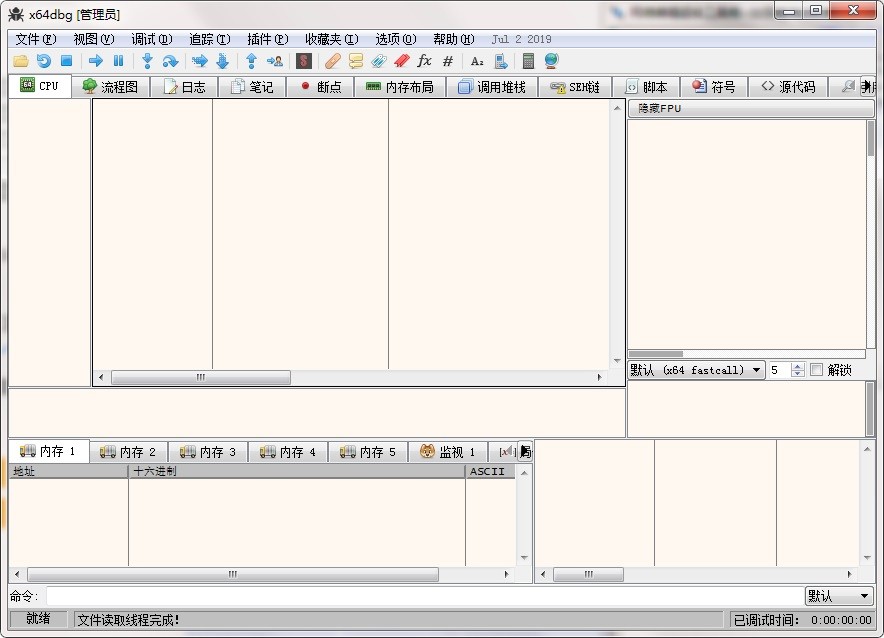
首先,很多用户在 64 位 Windows 系统上运行 OllyDbg 后发现无法加载 64 位程序,这是正常现象,因为 OllyDbg 本身是 32 位调试器,只能调试 32 位进程。如果需要调试 64 位程序,建议使用 x64dbg 等替代工具。
温馨提示:下载 OllyDbg 后建议先备份原始文件,避免调试过程中误修改导致原程序损坏。
其次,部分用户在启动 OllyDbg 时遇到闪退或报错,通常是因为缺少必要的运行库组件。可以尝试安装 Visual C++ 运行库合集,或者以管理员身份运行程序。如果问题依旧,检查杀毒软件是否误拦截了调试器进程,必要时将 OllyDbg 加入白名单。
优化技巧:在“选项-界面”中调整字体和颜色方案,可以减轻长时间调试带来的视觉疲劳;开启“分析”功能中的自动跟踪,能更快定位关键代码区域。
另外,当调试带有反调试保护的程序时,OllyDbg 可能会被检测到并导致目标程序崩溃或退出。此时可以尝试加载 HideDebugger 等反反调试插件,或者使用 StrongOD 插件增强隐蔽性。对于加壳程序,建议先使用 PEiD 或 Detect It Easy 进行壳识别,再决定是否脱壳后调试。
在移动端方面,OllyDbg 并没有官方的安卓或 iOS 版本,网上所谓的“手机版 OllyDbg”多为假冒或功能残缺的仿制工具,请用户务必从正规渠道下载。如果需要在移动设备上进行类似分析,可以考虑使用 Termux 配合相关命令行工具,但操作复杂度较高,不适合新手。
重要提醒:不要随意从不明来源下载所谓的“OllyDbg 增强版”或“破解版”,这类文件极有可能捆绑恶意软件或后门程序。
最后,调试过程中如果遇到程序无响应或卡顿,可以尝试在任务管理器中结束 OllyDbg 进程后重新启动,并减少同时加载的插件数量。对于大型程序,建议分阶段调试,避免一次性加载过多模块导致内存占用过高。
精选同类应用
OllyDbg 怎么查看程序有没有壳?
查看程序是否加壳是逆向分析的第一步。使用 OllyDbg 加载目标程序后,可以观察入口点代码的特征。如果入口点处出现大量不常见的指令、跳转或花指令,且导入表信息非常少,通常说明程序可能被加壳。更准确的方法是配合 PEiD 或 Detect It Easy 等专用查壳工具,它们能通过特征库识别常见壳类型,如 UPX、ASPack、Themida 等。如果确认加壳,需要先脱壳再进行调试,否则 OllyDbg 可能无法正常下断点或分析代码。
OllyDbg 提示“32位可执行文件”是什么意思?
这个提示通常出现在你尝试用 OllyDbg 加载一个 64 位程序时。OllyDbg 本身是 32 位调试器,只能处理 32 位可执行文件。如果你要调试的程序是 64 位的,OllyDbg 会拒绝加载并给出相应提示。解决办法是使用支持 64 位的调试器,例如 x64dbg 或 WinDbg。另外,在 64 位 Windows 上运行 OllyDbg 调试 32 位程序是完全没问题的,系统会通过 WOW64 子系统兼容运行。
OllyDbg 里搜索不到 MessageBox 怎么办?
在 OllyDbg 中搜索字符串或 API 调用时找不到 MessageBox 是常见情况,原因可能有几种。一是目标程序使用了非明文字符串或对 API 名称进行了加密;二是程序可能通过动态加载方式调用 MessageBox,而不是在导入表中直接列出;三是当前处于系统领空而非用户代码区域。可以尝试在反汇编窗口中右键选择“搜索-当前模块中的名称”,或者使用“搜索-所有模块中的名称”来扩大范围。如果仍然找不到,可以下断点在 user32.dll 的 MessageBoxA/W 函数上,然后运行程序触发弹窗。
 WinEdt10.3.2018.507 专业LaTeX编辑器
 Advanced BAT to EXE Converter(批处理转可执行程序)2.6.0.6 批处理转EXE工具
 Cygwin{package_version_name} 终端模拟工具
 CppcheckC++代码静态分析工具{package_version_name} 代码静态检测
 MinGWMinimalist GNU for Windows{package_version_name} 编译工具
 HBuilderX绿色版3.4.7 最新免安装版
 若依框架修改器绿色版V3-20210930 最新版
 IDA反汇编工具汉化版7.6 sp1中文绿色版【32位/64位】
 PyCharm激活专业版2021.1.3 中文便携版
 VS Code微软开源免费代码编辑器1.63.0 多语绿色版
 Sublime Text4中文版4.0Build4113 绿色特别版
 010 Editor破解版12.0.1 中文绿色版【64位】
 代码融合统计工具v1.0 最新版
 终极编程工具1.0.0 免费版
 nim编译工具0.20.2 官方最新版
 ViewDiv(可视化网页布局软件)1.0 官方电脑版


热门评论
最新评论