 财付通安全控件
 KeePass Password Safe(密码管理软件)
 TrueCrypt
 ESET Smart SecurityESET网络安全套装
 财付通安全控件
 密齿私人文件柜
 文件夹加密专家
 电脑管家杀毒软件2019
 QQ电脑管家mac版
 360杀毒软件2019



编辑点评:轻量抓包工具,会话视图清晰易读,网络排查好帮手
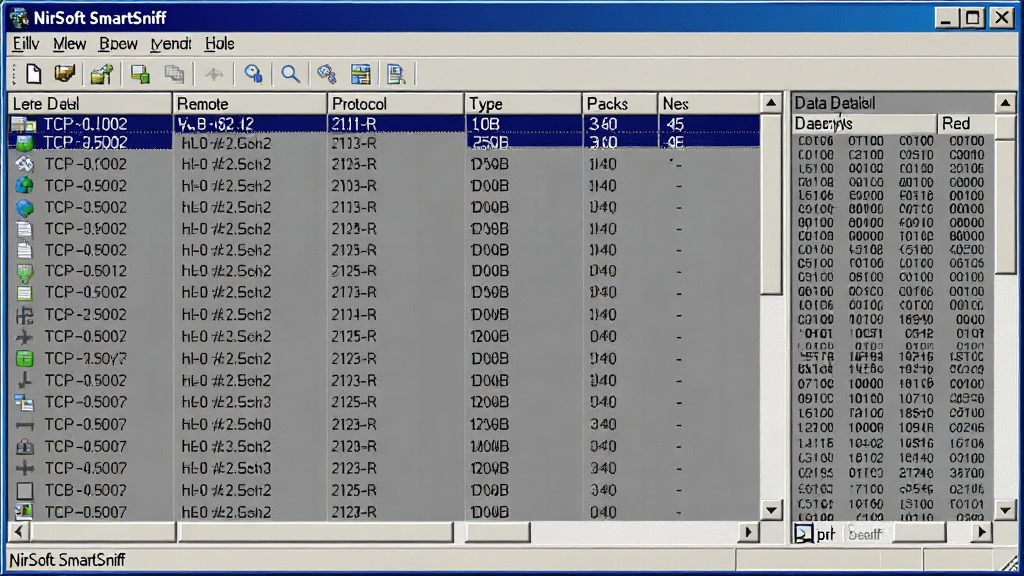
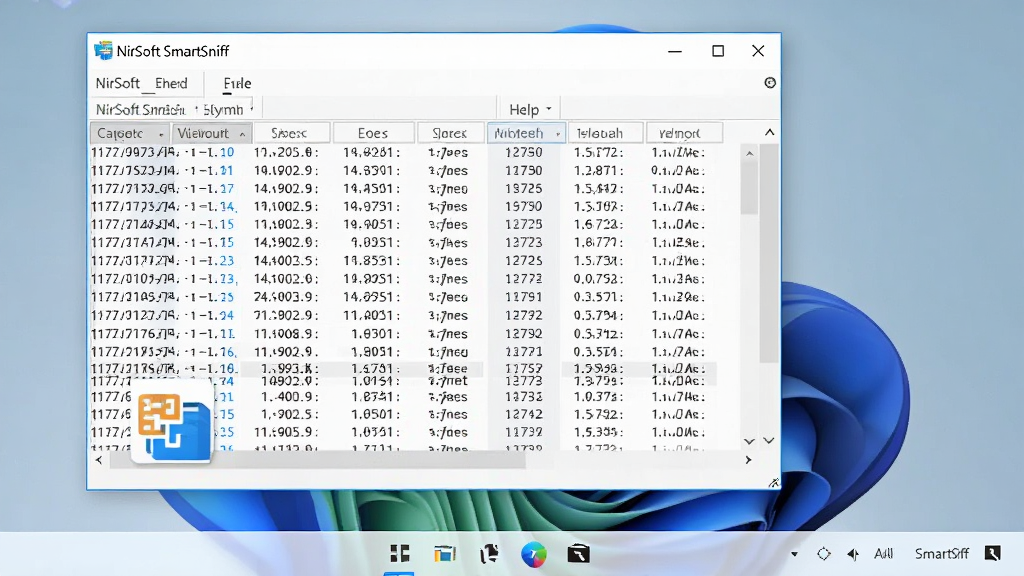
NirSoft SmartSniff 是一款来自知名开发者 NirSoft 的轻量级网络数据包捕获与分析工具,它通过调用 Windows 系统原生的 WinPcap 或 Npcap 驱动,直接监听网卡上的 TCP/IP 数据流,并以直观的会话列表形式呈现在用户面前。与动辄数百 MB 的大型抓包软件不同,SmartSniff 的安装包体积极小,启动迅速,几乎不占用系统资源,非常适合网络管理员、安全运维人员以及希望了解本机网络通信状态的普通用户使用。无论你是想排查局域网中某台设备的异常连接,还是希望查看自己电脑后台正在与哪些服务器通信,SmartSniff 都能在数秒内给出清晰答案。它支持按协议、IP 地址、端口号进行筛选,并能将捕获的数据以十六进制或 ASCII 格式展示,兼顾了易用性与专业性。
核心特色
无需安装驱动即可抓包:
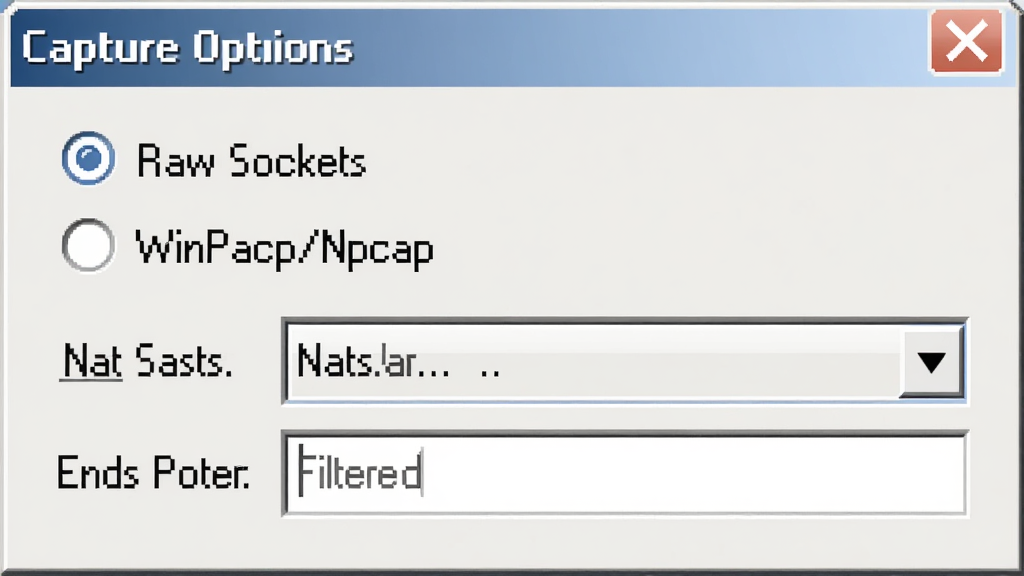
SmartSniff 最大的便利之处在于它可以直接调用系统已安装的 WinPcap 或 Npcap 驱动进行数据捕获,用户无需额外配置复杂的过滤器或编译内核模块。对于已经安装过 Wireshark 等工具的用户来说,SmartSniff 可以立即投入使用,省去了重复安装底层驱动的麻烦。同时,软件也提供了“原始套接字”模式,在未安装任何抓包驱动的环境下依然能够捕获本机进出流量,降低了使用门槛。
会话列表直观呈现:
与传统的逐包显示方式不同,SmartSniff 将同一条 TCP 连接或 UDP 会话的所有数据包聚合为一个条目,用户一眼就能看到本次通信的本地地址、远程地址、协议、数据包总数和总字节数。这种聚合视图极大地方便了快速定位异常连接,例如某个进程持续向陌生 IP 发送大量数据,在会话列表中会非常显眼。点击任意会话即可展开查看该连接的详细数据包内容,支持以十六进制、ASCII 或网页文本形式查看。
灵活的过滤与搜索:
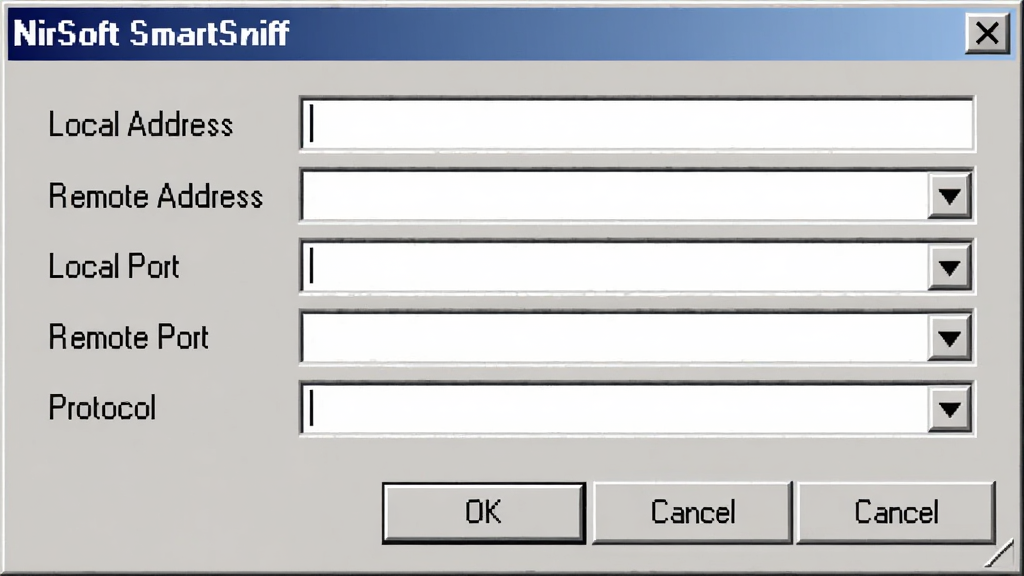
软件内置了强大的过滤器功能,用户可以根据 IP 地址、端口号、协议类型、数据包方向等条件快速筛选目标流量。例如,只查看与某个特定远程 IP 的通信,或者只捕获 80 端口的 HTTP 请求。配合“查找”功能,还能在已捕获的数据中搜索特定关键词,对于分析明文传输的账号密码、URL 路径等信息非常实用。
数据导出与报告生成:
SmartSniff 允许用户将捕获的会话列表或具体数据包内容导出为多种格式,包括纯文本、HTML 报告、CSV 文件以及 XML 文件。导出的 HTML 报告会保留完整的会话结构和数据包详情,方便用户将分析结果分享给同事或存档备查。对于需要编写网络故障报告或安全事件分析文档的用户来说,这一功能节省了大量手动整理的时间。
轻量绿色且完全免费:
软件本身为绿色免安装版本,下载后解压即可运行,不会向系统目录写入多余文件,也不会在注册表中留下垃圾项。NirSoft 系列工具一贯坚持免费原则,SmartSniff 不包含任何广告插件或功能限制,所有核心抓包、过滤、导出功能均可无限制使用,对于预算有限的个人用户和小型团队来说非常友好。
用法|亮点|操作说明|系统说明
| 项目 | 说明 |
|---|---|
| 核心功能 | 捕获本机及局域网内 TCP/IP 数据包,以会话列表形式展示,支持协议、IP、端口过滤,支持数据包内容查看与导出 |
| 抓包模式 | 支持 WinPcap/Npcap 驱动模式与原始套接字模式,前者可捕获局域网内其他设备流量(需网卡支持混杂模式),后者仅捕获本机进出流量 |
| 协议支持 | TCP、UDP、ICMP、IP 等常见网络协议,能够自动识别 HTTP、DNS、FTP 等应用层协议并解析端口 |
| 会话聚合 | 同一条连接的所有数据包自动归并为一个条目,显示数据包总数、总字节数、起止时间,便于快速分析 |
| 过滤条件 | 可按本地/远程 IP 地址、本地/远程端口、协议类型、数据包方向(发送/接收)进行组合过滤 |
| 数据查看 | 支持十六进制、ASCII、网页文本三种视图,可查看每个数据包的完整负载内容 |
| 导出格式 | 支持导出为文本、HTML、CSV、XML 文件,HTML 报告保留完整层级结构 |
| 运行环境 | Windows XP/Vista/7/8/10/11 全系列操作系统,32 位与 64 位均兼容 |
| 授权方式 | 完全免费,无广告,无功能限制,绿色免安装 |
上手须知
对于初次接触网络抓包的用户来说,NirSoft SmartSniff 的上手难度并不高,但有几个关键点需要提前了解,否则很容易出现“抓不到包”或“看不懂数据”的情况。首先必须明确:SmartSniff 需要依赖 WinPcap 或 Npcap 驱动才能发挥完整功能。如果你下载的是绿色版,且电脑中从未安装过 Wireshark、Nmap 等附带抓包驱动的软件,那么首次运行时软件会提示找不到驱动,此时只能使用“原始套接字”模式。该模式虽然也能捕获本机流量,但无法捕获局域网内其他设备的数据包,且部分系统版本下可能受到权限限制。
建议直接安装 Npcap 驱动(安装时勾选“WinPcap 兼容模式”),这样 SmartSniff 就能自动识别并启用完整的抓包能力。安装完成后重新打开 SmartSniff,在“Capture Options”中选择对应的网卡即可开始捕获。
在电脑端使用时,建议以管理员身份运行程序,否则可能因权限不足而无法读取网卡数据。捕获前先点击工具栏上的“开始捕获”按钮(或按 F5),此时软件会清空当前列表并开始监听。如果你只想查看特定端口的流量,可以在捕获前设置过滤器,避免大量无关数据包干扰视线。
温馨提示:SmartSniff 默认不会自动保存捕获记录,关闭软件后数据即丢失,如需保留请及时导出。另外,长时间抓包会产生大量会话记录,建议定期清理或使用过滤器缩小范围,以免界面卡顿。
对于移动端用户,SmartSniff 本身没有安卓或 iOS 版本,但你可以通过电脑端捕获局域网中手机产生的流量。具体做法是:将电脑与手机连接同一台路由器,在 SmartSniff 中选择电脑的无线网卡或以太网卡,并确保网卡处于混杂模式。部分无线网卡在 Windows 下不支持混杂模式,此时可以尝试使用“原始套接字”模式,或者改用支持监控模式的无线网卡配合其他工具。
如果运行过程中出现闪退、卡顿或界面无响应,首先检查是否安装了多个抓包驱动导致冲突。建议卸载多余的 WinPcap 版本,只保留 Npcap。若问题依旧,可以尝试右键点击程序图标,在“属性”中切换到“兼容性”选项卡,勾选“以兼容模式运行这个程序”并选择 Windows 7。
使用禁忌:请勿在未经授权的网络环境中抓取他人数据,SmartSniff 仅应用于合法的网络诊断与学习用途。在公共 Wi-Fi 下抓包可能涉及隐私法律风险,务必遵守当地法律法规。
如需捕获 HTTPS 加密流量,SmartSniff 只能看到加密后的密文,无法直接解密。若需分析 HTTPS 内容,需要配合中间人代理工具或导入 SSL 密钥,这超出了 SmartSniff 本身的功能范围。对于普通用户而言,查看 DNS 查询、HTTP 请求头、FTP 明文登录等信息已经足够解决大部分日常问题。
最后,建议定期访问 NirSoft 官网查看是否有新版本发布,新版本通常会修复一些兼容性问题并增加对新协议的支持。
精品相似程序
| 软件名称 | 功能优势 | 评分 |
|---|---|---|
| Wireshark | 功能最全的跨平台抓包分析工具 | ★★★★★ |
| NetworkMiner | 网络取证与文件提取能力突出 | ★★★★☆ |
| Capsa | 免费网络分析仪,界面友好 | ★★★★☆ |
| Microsoft Network Monitor | 微软官方出品,兼容性极佳 | ★★★★☆ |
| SmartSniff | 轻量绿色,会话视图直观易读 | ★★★★☆ |
| Fiddler | 专注 HTTP/HTTPS 调试代理 | ★★★★☆ |
SmartSniff 安全吗
NirSoft SmartSniff 本身是一款完全合法的网络诊断工具,不包含病毒、木马或广告插件。但需要注意的是,部分杀毒软件可能会因为其抓包功能而将其标记为“风险工具”或“黑客工具”,这属于误报。只要从官方渠道或正规下载站获取,并用于合法的网络管理用途,就可以放心使用。建议下载后先用杀毒软件扫描一遍,确认无异常后再运行。
SmartSniff 怎么用
使用步骤很简单:先确保电脑已安装 WinPcap 或 Npcap 驱动,然后以管理员身份运行 SmartSniff,在“Capture Options”中选择要监听的网卡,点击“开始捕获”按钮即可。捕获过程中可以通过过滤器筛选特定 IP 或端口,点击任意会话可查看详细数据包内容。分析完成后点击“停止捕获”,再通过“文件”菜单导出为 HTML 或 CSV 报告。整个过程无需复杂配置,新手也能快速上手。
SmartSniff 是不是免费
是的,NirSoft SmartSniff 完全免费,没有任何功能限制或试用期。它属于 NirSoft 系列免费工具之一,不包含广告、不捆绑软件、不需要注册码。用户可以自由下载、使用和分发,但不得将其用于非法用途或修改后作为商业软件出售。

 天行广告防火墙3.9.0428.382 广告拦截净化
 领航SEO-IP切换器1.7.0.0 优化版 IP秒切工具
 99宿舍网络加速器3.1.3.0 校园网络加速
 IP自动更换大师2026版 一键切换IP
 上网保姆{package_version_name} 网络管理
 云计算绿色上网平台{package_version_name} 绿色上网管理
 网泰NetTest{package_version_name} 网络检测工具
 幻境网盾{package_version_name} 网络防护工具
 P2P后台终结者{package_version_name} 网络流量监控
 纯真ip地址数据库2021最新版
 dns jumper(dns切换器)官方版2.1绿色免费版
 腾讯TP安全屋客户端1.0.0.5537 官方版
 爱玩卫士官方版1.0 电脑最新版


 6908
 系统安全软件合集
 电脑文件夹加密软件
 杀毒软件
热门评论
最新评论